Hackers tiraram mais de US$133 milhões do banco francês Crédit Mutuel Arkéa por meio de um prestador e lavaram tudo em cripto em poucas horas, na mesma semana em que 33 governos pediram que as famílias estoquem comida, água e dinheiro. O Brasil já viu esse roteiro em 2025.
PARIS — O Crédit Mutuel Arkéa, grupo bancário cooperativo francês com cerca de 5,8 milhões de clientes, confirmou em 4 de novembro que hackers realizaram “operações fraudulentas” dentro dos seus sistemas. O investigador de blockchain ZachXBT, o primeiro a apontar o banco, calcula o prejuízo em mais de US$133 milhões (cerca de €118 milhões). O banco admitiu que a “ordem de grandeza” da estimativa está correta e garantiu que nenhum cliente vai perder dinheiro.
Na mesma semana em que um banco perdeu US$133 milhões em poucas horas, 33 governos mandaram a população guardar comida e água em casa. Cada fato tem uma explicação oficial. Ninguém explicou por que eles continuam chegando juntos.
Segundo o comunicado complementar do próprio banco, os criminosos não entraram por contas de clientes. Eles chegaram pela plataforma de um prestador de serviços terceirizado e usaram a conta de tesouraria do Arkéa para transferir dinheiro a outros bancos. De lá, os recursos caíram em contas em corretoras de cripto que, segundo a imprensa especializada, foram abertas com identidades falsas. A empresa de análise Bitquery rastreou cerca de US$108,8 milhões em USDC saindo da Kraken, da Crypto.com e da OKX em 21 horas, nos dias 1º e 2 de novembro. Parte virou quase 27 mil ether em poucas horas; outra parte passou por pontes entre blockchains e foi parar em Monero, moeda feita para não deixar rastro. ZachXBT criticou a demora do banco em vir a público, que teria dado tempo para lavar dezenas de milhões a mais.
Por que isso importa
O ataque ao Arkéa não chega sozinho. Ele cai no meio de uma temporada de alertas oficiais. Em 22 de outubro, o Reino Unido lançou a campanha “Be Ready”, pedindo que as famílias guardem três litros de água por pessoa por dia, comida não perecível, carregadores portáteis e dinheiro vivo para pelo menos três dias de pane, como noticiou a Fortune. Em Washington, a iniciativa FORTRESS do Pentágono mandou as grandes bases americanas se prepararem para operar 90 dias sem a rede elétrica. “Energia agora é combate”, disse o porta-voz Sean Parnell. No início de novembro, pelo menos 33 países, entre eles Alemanha, França e os nórdicos, já tinham orientado a população a estocar o básico, citando ataques cibernéticos e ameaças à infraestrutura crítica. A Europa já sabe como é: em janeiro, um incêndio criminoso em cabos sobre o canal Teltow, em Berlim, deixou cerca de 45 mil casas no escuro por cinco dias, sem aquecimento, em temperatura abaixo de zero.
Juntos, os fatos desenham um padrão. Dinheiro, energia e comida hoje dependem da mesma corrente frágil de prestadores e redes, e os governos estão preparando a população, em silêncio, para o dia em que um elo se romper.
O Brasil já viu esse filme
O leitor brasileiro conhece esse roteiro. Em 1º de julho de 2025, criminosos invadiram a C&M Software, empresa que liga instituições menores ao Banco Central e ao Pix, e esvaziaram contas de reserva de pelo menos seis instituições financeiras. Segundo a polícia, só a BMP perdeu cerca de R$540 milhões, e as estimativas do total passaram de R$1 bilhão, boa parte convertida em cripto em poucas horas. Um funcionário da C&M confessou ter vendido o próprio login por R$15 mil. Mesma porta de entrada, mesma rota de fuga, um ano antes do Arkéa. E em agosto de 2023, uma única falha apagou 25 estados e o Distrito Federal.
O que está comprovado e o que é relato
Confirmado pelo banco: o ataque, a entrada pelo prestador terceirizado e a ordem de grandeza do prejuízo. Relatado por ZachXBT e pela Bitquery: o valor de US$133 milhões e o caminho do dinheiro em cripto. Autoridades em Londres, Paris e Berlim descrevem as orientações de estoque como planejamento padrão de resiliência, e não como resposta a uma ameaça específica.
Essa garantia teria mais peso se os alertas não estivessem se multiplicando na mesma velocidade dos ataques. Sob o regime Lula, o sistema de pagamentos brasileiro, um dos mais digitalizados do mundo, já provou que pode ser esvaziado com a senha de um único funcionário terceirizado, e o regime nunca prestou contas publicamente do que mudou depois do caso C&M. A pergunta para o brasileiro, no Brasil ou fora dele, já não é se o próximo ataque vem, e sim quem vai ter dinheiro vivo, água e comida em casa quando ele vier. Leia também nossa análise sobre a lira turca como alerta para o Brasil e sobre a venezuelização do Brasil.
O Watch Post Daily continuará acompanhando o caso. Fontes: comunicados do Crédit Mutuel Arkéa; ZachXBT; Bitquery; CoinDesk; Ledger Insights; Fortune; Polícia Civil de São Paulo e Banco Central sobre o caso C&M Software.
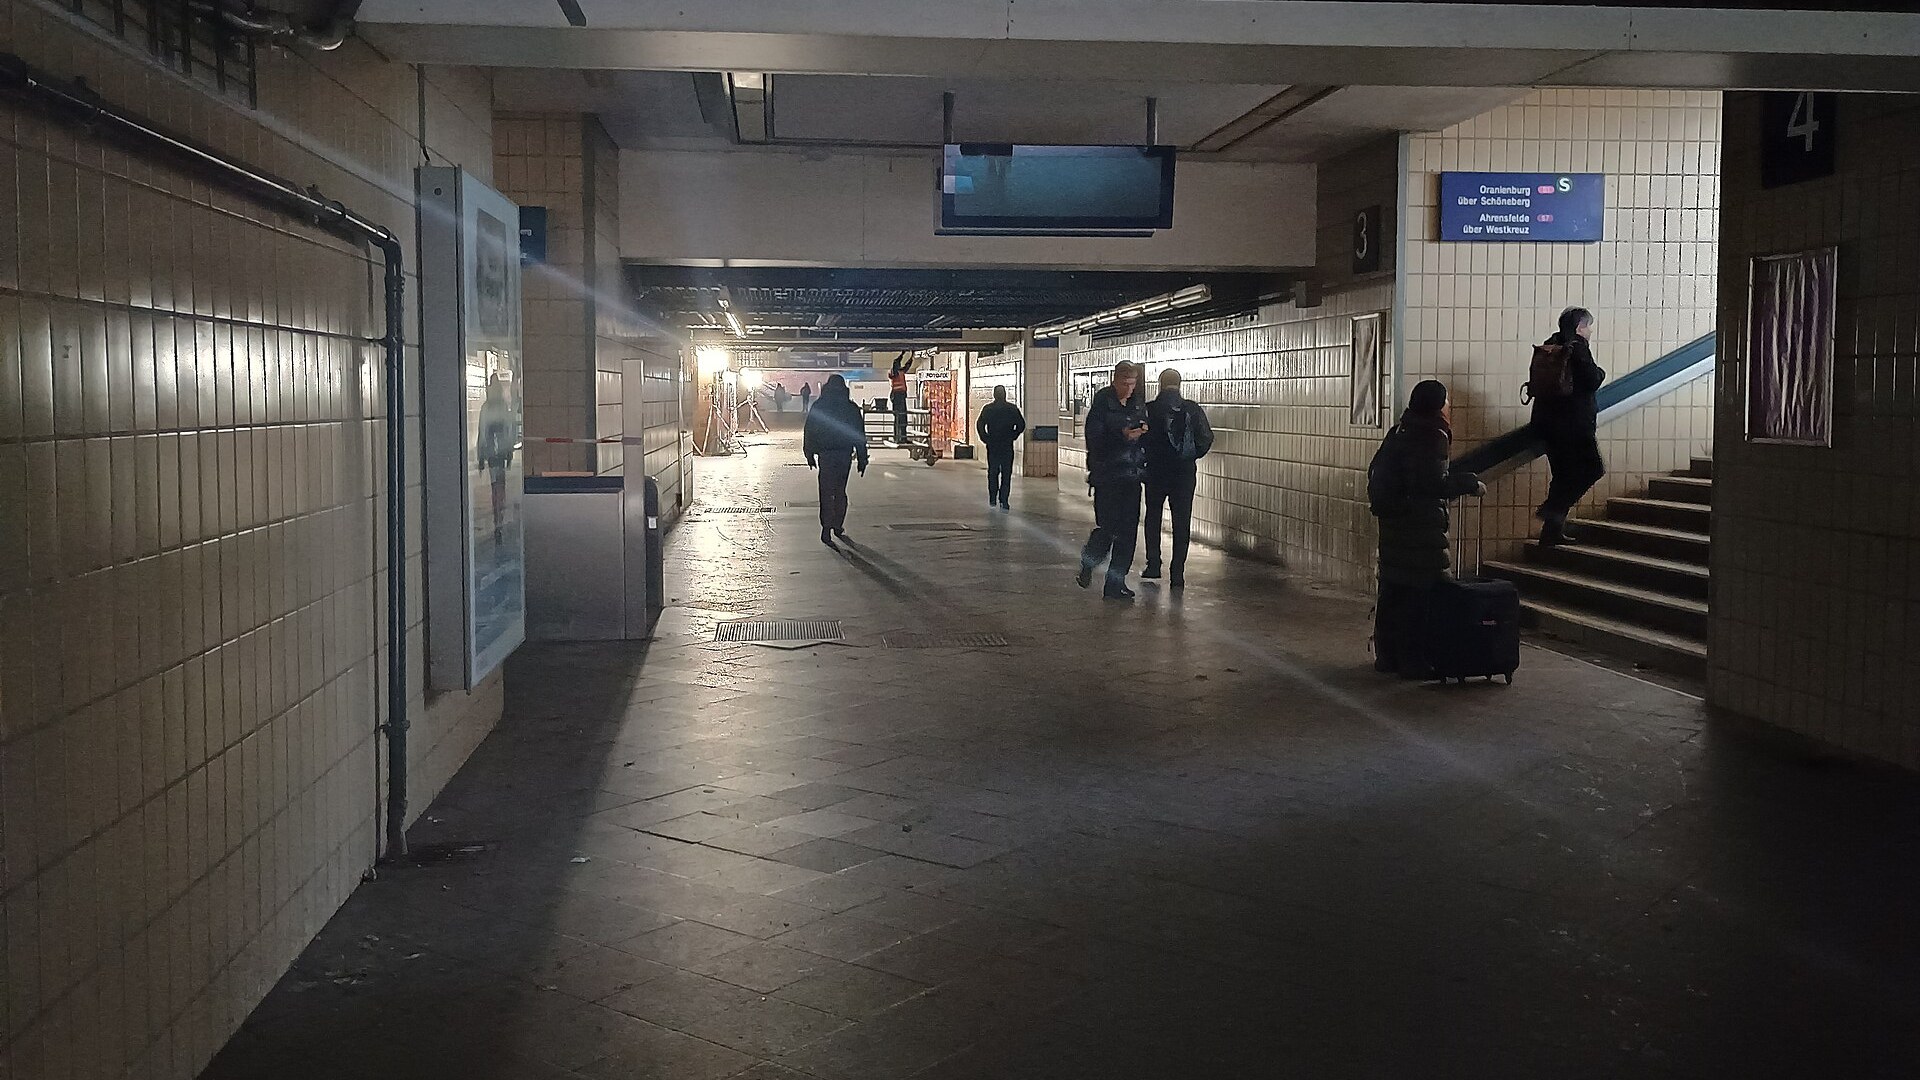
Imagem destacada: (20260105) Berlin blackout 04, por Roy Zuo, via Wikimedia Commons, CC BY-SA 4.0.

COMMENTS